

WAREK II Untag Surabaya Ingatkan Dibalik Enkripsi, Spyware Mengintai, Indonesia Perlu Perkuat Keamanan Siber

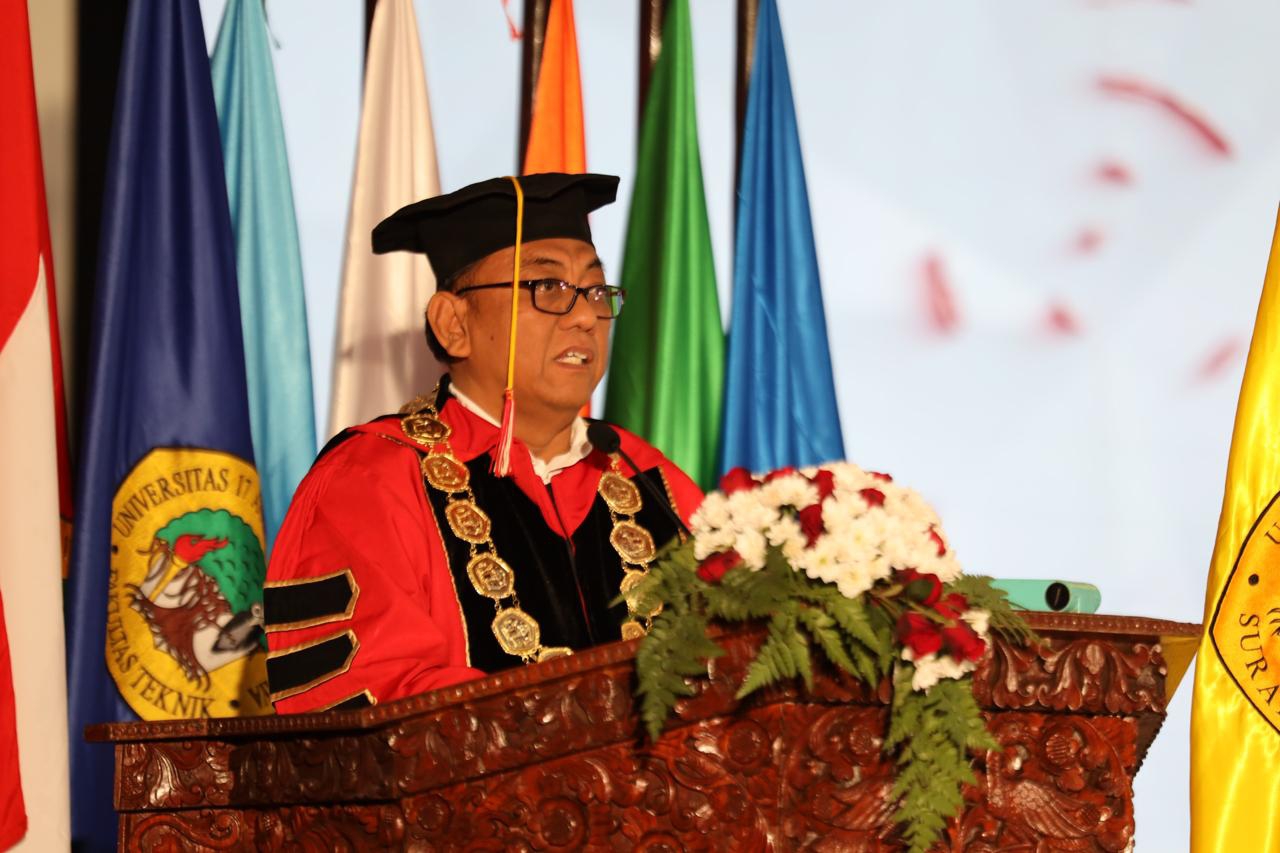
Bacatrend, Surabaya – Perkembangan teknologi digital membawa dampak besar bagi kehidupan sosial, ekonomi, dan pendidikan di Indonesia. Aktivitas komunikasi, transaksi keuangan, hingga layanan publik kini bergantung pada perangkat digital yang semakin canggih. Namun, di balik kemudahan tersebut, ancaman siber juga berkembang semakin kompleks dan sulit dikenali.
Terungkapnya sistem spyware bernama Graphite yang dikaitkan dengan Paragon Solutions menjadi pengingat bahwa ancaman digital saat ini tidak lagi sebatas virus atau peretasan konvensional. Serangan siber kini bekerja secara senyap dan menyasar langsung ke sistem inti perangkat.
Wakil Rektor II Universitas 17 Agustus 1945 Surabaya (Untag) Surabaya, Supangat, Ph.D., ITIL., COBIT., CLA., CISA, menilai pola serangan spyware modern memiliki karakteristik berbeda dibanding generasi sebelumnya. “Spyware generasi baru tidak hanya menyerang jaringan, tetapi masuk dan bersembunyi di dalam sistem operasi. Ini yang membuatnya jauh lebih sulit dideteksi,” ujar Supangat, Jumat (20/2/2026).
Dalam kajian keamanan informasi, pola serangan semacam ini kerap dikaitkan dengan Advanced Persistent Threats (APT), yakni serangan terstruktur yang mampu bertahan lama tanpa terdeteksi. Laporan ENISA Threat Landscape 2023 juga mencatat peningkatan eksploitasi kerentanan perangkat, termasuk teknik zero-click exploit—serangan yang tidak memerlukan interaksi korban. “Artinya, tanpa kita mengklik tautan atau membuka file apa pun, perangkat tetap bisa disusupi. Ini yang harus dipahami publik, bahwa ancaman sekarang tidak selalu terlihat,” katanya.
Supangat menjelaskan, banyak pengguna merasa aman karena menggunakan aplikasi dengan sistem end-to-end encryption seperti WhatsApp, Telegram, dan Signal. Namun, enkripsi hanya melindungi pesan saat dikirim melalui jaringan. “Kalau sistem operasi perangkat sudah terkompromi, pesan bisa diakses sebelum terenkripsi atau setelah didekripsi. Jadi persoalannya bukan hanya pada jalur komunikasi, tapi pada keamanan perangkat itu sendiri,” ujarnya.
Menurut dia, tantangan utama keamanan siber Indonesia saat ini tidak hanya soal teknologi, tetapi juga tata kelola dan budaya keamanan digital. Selama keamanan siber masih dianggap isu teknis semata, sementara manajemen risiko dan literasi digital belum menjadi prioritas strategis, maka potensi kerentanan akan terus berulang.
Indonesia pun tidak terlepas dari arus ancaman global. Laporan tahunan Badan Siber dan Sandi Negara (BSSN) dalam beberapa tahun terakhir mencatat tingginya anomali trafik siber, mulai dari malware hingga upaya eksploitasi sistem.
“Tekanan terhadap infrastruktur digital kita bersifat konstan. Karena itu responsnya harus sistematis, bukan reaktif,” kata Supangat.
Dari sisi regulasi, Indonesia telah memiliki Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Supangat menilai regulasi tersebut merupakan fondasi penting, namun implementasi teknis dan penguatan kapasitas sumber daya manusia menjadi tantangan berikutnya. “Regulasi sudah ada. Sekarang yang lebih penting adalah pengawasan, peningkatan kompetensi, serta komitmen semua pihak untuk menjalankan standar keamanan yang ketat,” ujarnya.
Ia juga menekankan peran perguruan tinggi dalam memperkuat ketahanan siber nasional melalui riset keamanan sistem operasi, analisis malware, kriptografi terapan, serta pemanfaatan kecerdasan buatan untuk mendeteksi anomali.
“Ketahanan siber bukan hanya tanggung jawab pemerintah atau pakar IT. Ini tanggung jawab bersama—regulator, industri, kampus, dan masyarakat,” kata Supangat.
Menurut dia, di era ketika ponsel cerdas menjadi pusat aktivitas pribadi dan profesional, menjaga integritas perangkat digital berarti menjaga kepercayaan publik sekaligus kedaulatan data nasional. “Keamanan siber harus ditempatkan sebagai fondasi strategis pembangunan digital Indonesia, bukan sekadar persoalan teknis,” tutupnya.




Tinggalkan Balasan